 Phalanx
Politici
Politicile ISO se redactează în platformă.
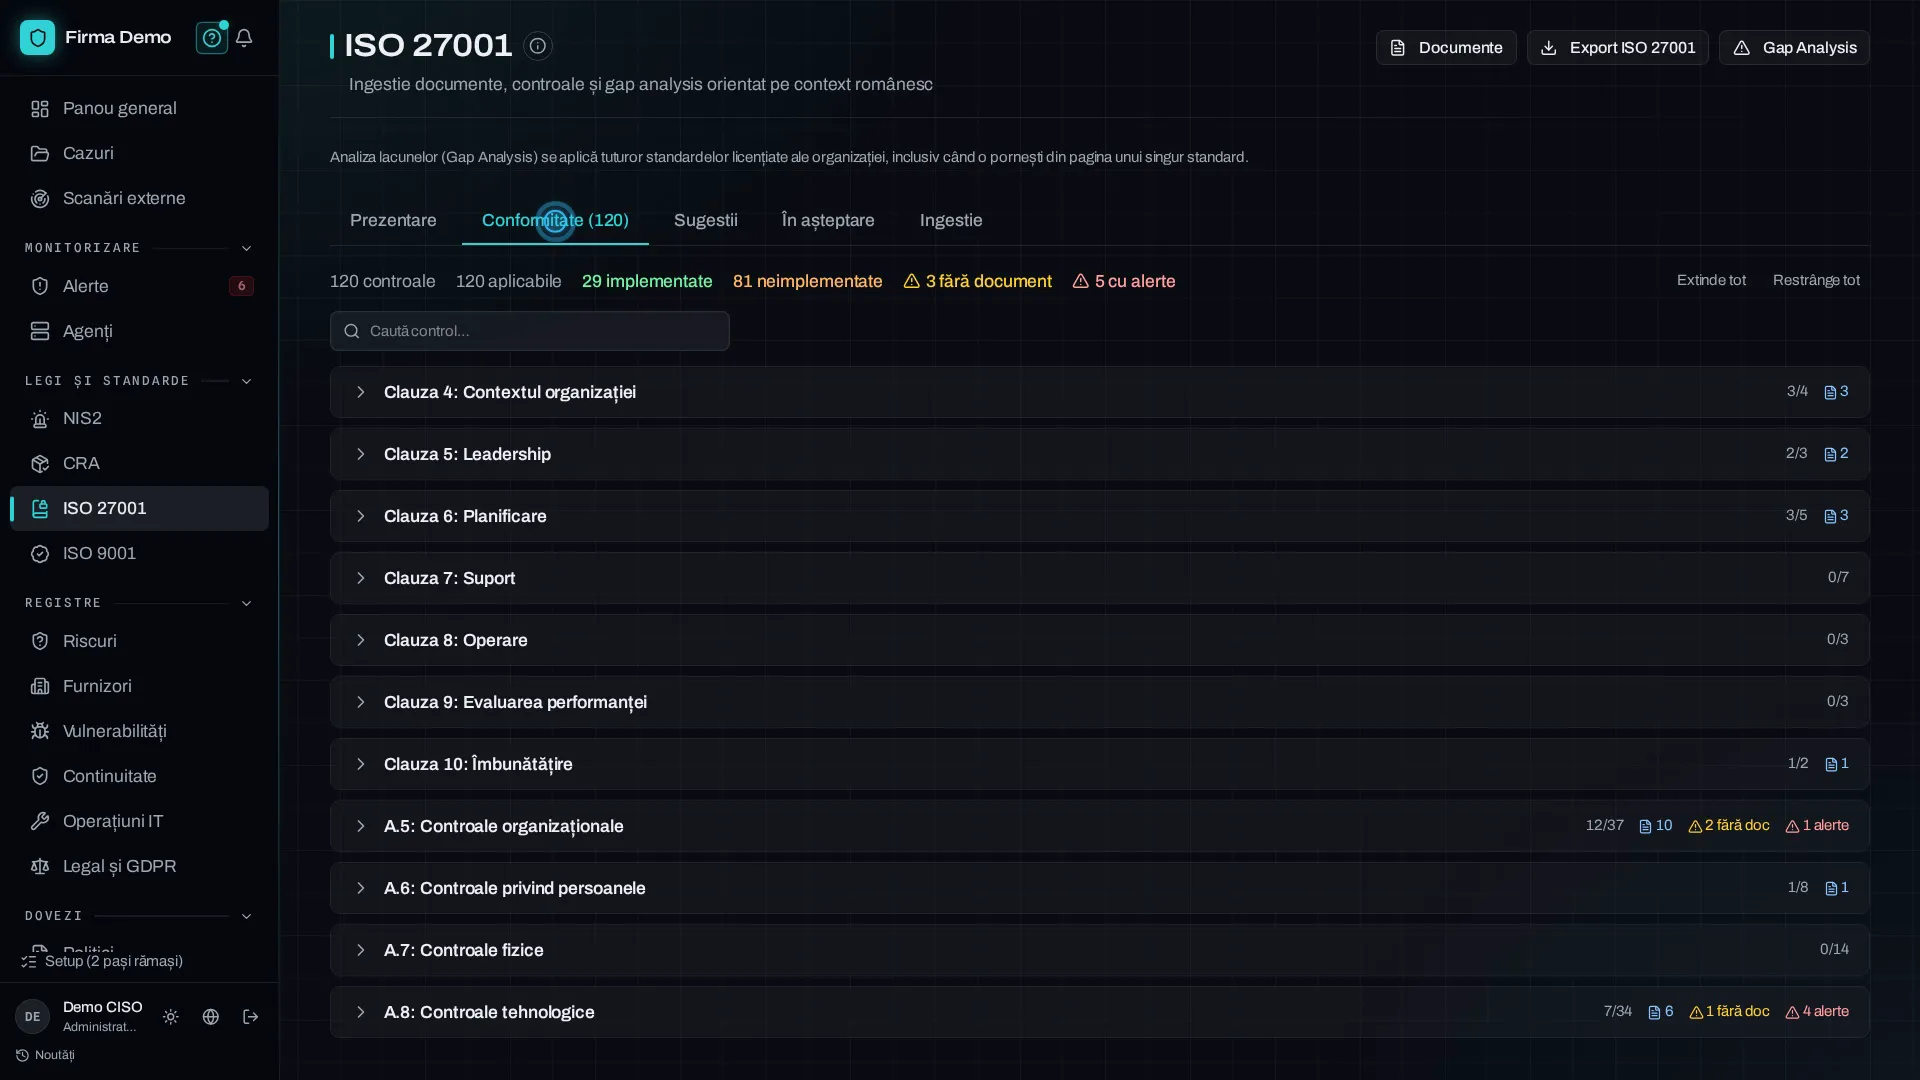
ISO 27001 și ISO 9001 au pagini separate pentru cerințele standardului. Politicile se găsesc în Politici, unde un om le verifică și le aprobă înainte să intre în vigoare.
Pentru companiile care trebuie să-și dovedească conformitatea
Poți începe cu scanările externe ale site-urilor sau cu pachetul potrivit cerințelor tale. Modulele de conformitate păstrează documentele și dovezile pentru audit. Monitorizare se adaugă când ai nevoie de alerte și agenți.
Politici
ISO 27001 și ISO 9001 au pagini separate pentru cerințele standardului. Politicile se găsesc în Politici, unde un om le verifică și le aprobă înainte să intre în vigoare.
Analiză de conformitate
Trei stări, nu două. Auditorul exact asta verifică: diferența dintre o politică inexistentă și una care există, dar nu se vede aplicată nicăieri.
Interviu ghidat
Răspunzi la întrebări despre procesele firmei. Ajutorul explică întrebarea în română și îți spune pe cine să întrebi, dacă AI este disponibil. Nu completează răspunsul în locul tău. Un om aprobă politica redactată.
Registre
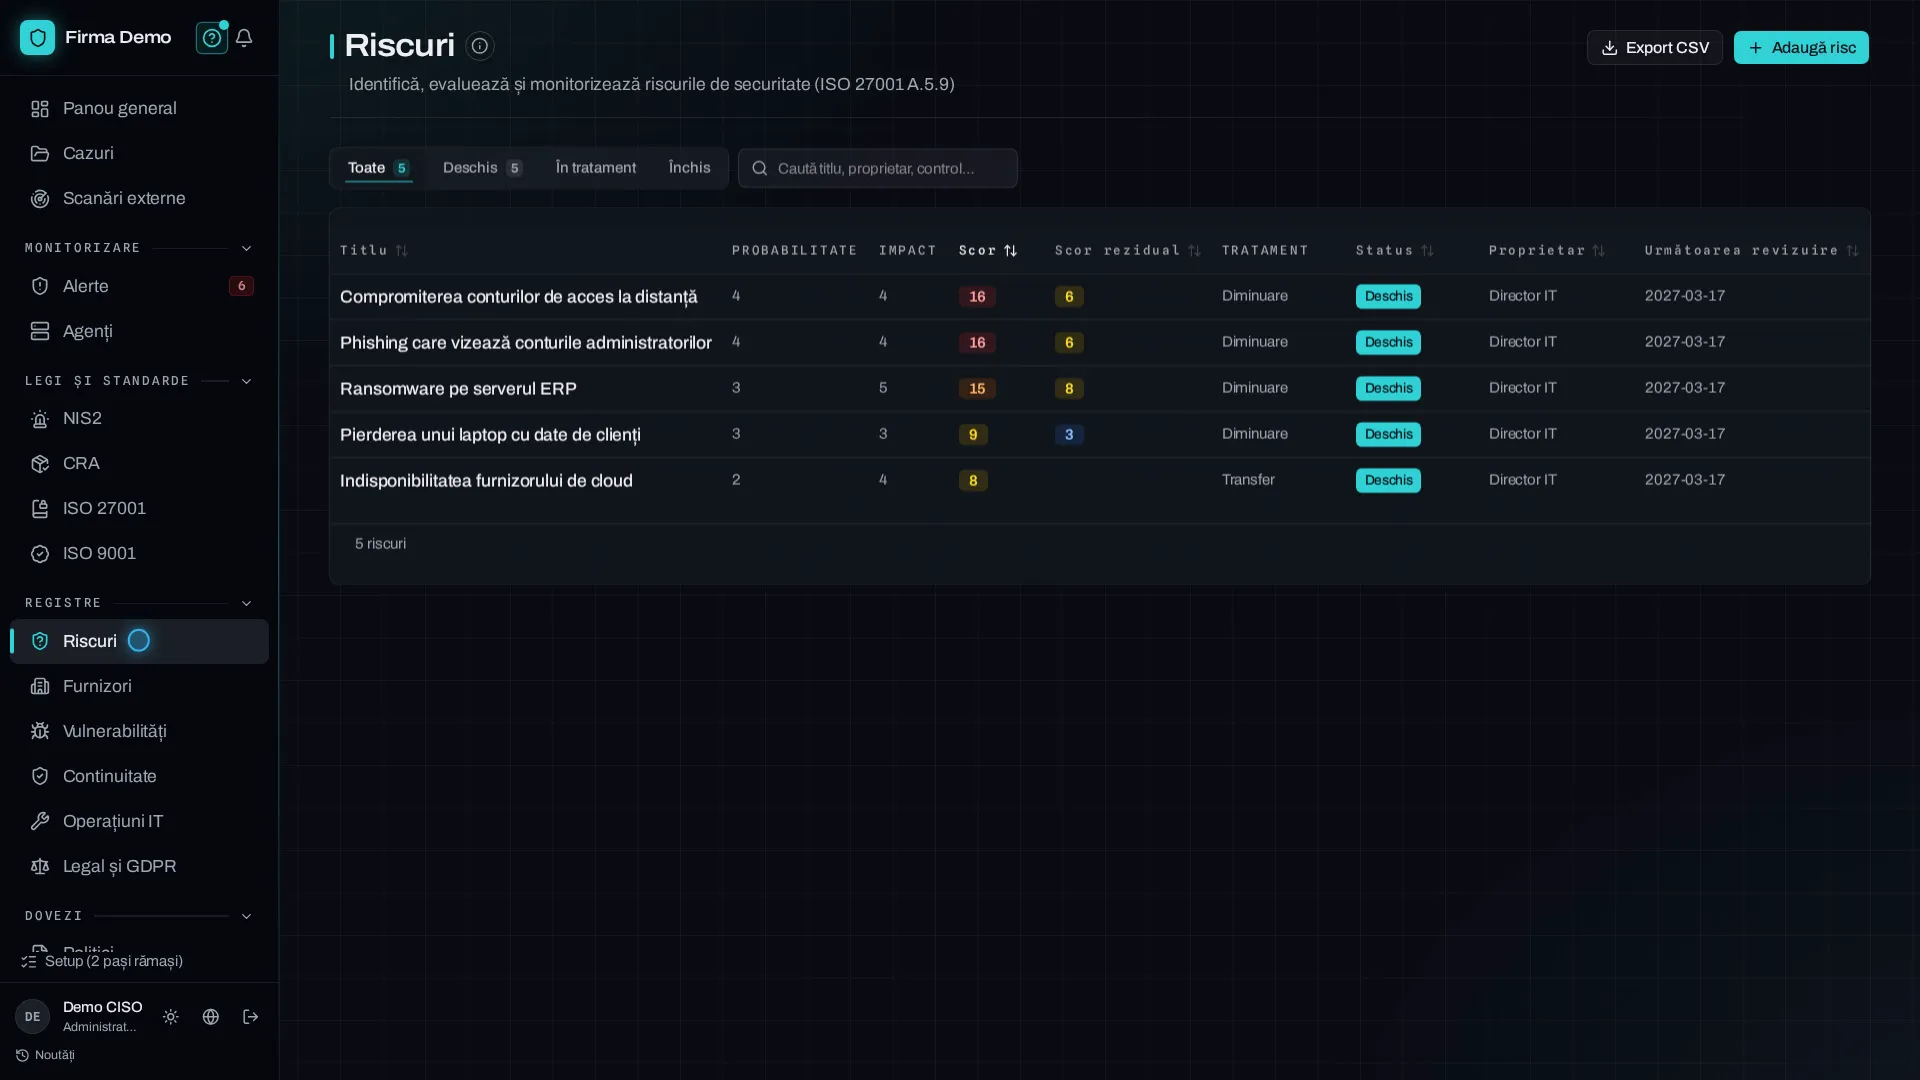
Riscuri, Furnizori, Vulnerabilități și Continuitate au pagini proprii. Operațiuni IT grupează modificările și accesul, cu certificatele și backupul. Legal și GDPR păstrează cerințele legale și prelucrările de date.
Cazuri
Cu Monitorizare, poți transforma o alertă în caz. Cazul păstrează istoricul investigației și poate fi atașat ca dovadă la raportul de audit, dacă organizația are acces la acel raport.
NIS2
Registrul de incidente urmărește termenele de raportare. Separat, cardul obligațiilor față de DNSC arată stadiul fiecărui pas și calculează termenele din datele pe care le-ai înregistrat.
Raport după incident
Cauza, impactul, sistemele afectate, măsurile corective și lecțiile învățate. Ciorna se completează din datele cazului, nu de la zero, și se exportă ca document gata de semnat.
Jurnal de audit
Crearea, modificarea și aprobarea documentelor se înregistrează într-un jurnal în care se poate doar adăuga, nu și șterge.
Spune-ne ce standard sau ce reglementare ți se aplică și cât de avansată e documentația. Îți spunem ce acoperă platforma și ce rămâne de făcut manual.